
Annonce – sponsoreret indhold.
Mundtlige AI-regler giver en falsk tryghed, når GDPR kræver dokumentation. Mange danske virksomheder befinder sig i en situation, hvor medarbejderne dagligt bruger ChatGPT, Copilot eller andre AI-værktøjer til at effektivisere deres arbejde — mens de eneste retningslinjer for databrug eksisterer som uformelle aftaler, muntlige beskeder på morgenmøder eller i bedste fald en kort mail fra ledelsen. Problemet er, at GDPR-ansvaret ikke hviler på den medarbejder, der taster kundedata ind i et AI-værktøj. Det hviler på dig som virksomhedsejer eller leder. Og når Datatilsynet banker på døren, er “vi havde en mundtlig aftale om det” ikke et forsvar, der holder i retten.
- GDPR kræver, at virksomheden kan dokumentere sine compliance-tiltag — mundtlige aftaler opfylder ikke dette krav
- Du er som virksomhedsejer dataansvarlig, uanset hvilken medarbejder der faktisk behandler persondata i AI-værktøjer
- En skriftlig AI-politik er ikke bureaukrati, men din juridiske beskyttelse mod bøder op til 4% af årsomsætningen
- Klare rammer bremser ikke produktiviteten — de skaber den tryghed, der får medarbejdere til faktisk at bruge AI
Når uformelle AI-vaner bliver til compliance-risiko
Det starter næsten altid uskyldigt. En medarbejder opdager, at ChatGPT kan formulere et kundesvar på halvdelen af tiden. Kollegaen ser det, prøver selv, og pludselig har hele afdelingen en ny arbejdsmetode. Ledelsen nikker anerkendende til den øgede effektivitet uden at stille spørgsmål ved, hvilke data der flyder gennem disse værktøjer.
Problemet opstår, fordi GDPR opererer med et centralt begreb: ansvarlighedsprincippet. Det betyder, at din virksomhed ikke bare skal overholde reglerne — I skal kunne bevise, at I gør det. Artikel 5, stk. 2 i GDPR er krystalklar: Den dataansvarlige skal kunne påvise, at principperne overholdes. En mundtlig instruks kan ikke påvises. En mail, som ingen kan finde, kan ikke påvises. Kun skriftlige, tilgængelige og opdaterede politikker opfylder dette krav.
For en dybdegående gennemgang af de konkrete regler og tjeklister kan du læse mere om AI og GDPR på danske arbejdspladser, som giver struktureret vejledning til lovlig brug af AI-værktøjer i erhvervssammenhænge.
Den typiske risikoprofil ser sådan ud: En virksomhed med 25 medarbejdere har ingen skriftlig AI-politik. Otte medarbejdere bruger dagligt gratis versioner af diverse AI-værktøjer. Mindst tre af dem har på et tidspunkt kopieret kundedata ind for at få hjælp til opgaver. Ingen ved præcis, hvad der er blevet delt, med hvilke værktøjer, eller hvor data er endt. Hvis en kunde klager til Datatilsynet, står virksomheden uden dokumentation for hverken politik, træning eller kontrol.
Hvad GDPR faktisk kræver af din AI-brug
GDPR nævner ikke kunstig intelligens med et eneste ord. Alligevel regulerer forordningen præcis det, der sker, når en medarbejder bruger et AI-værktøj til at behandle personoplysninger. For at forstå, hvorfor mundtlige aftaler er utilstrækkelige, skal du kende de tre GDPR-principper, der er mest relevante for AI-brug:
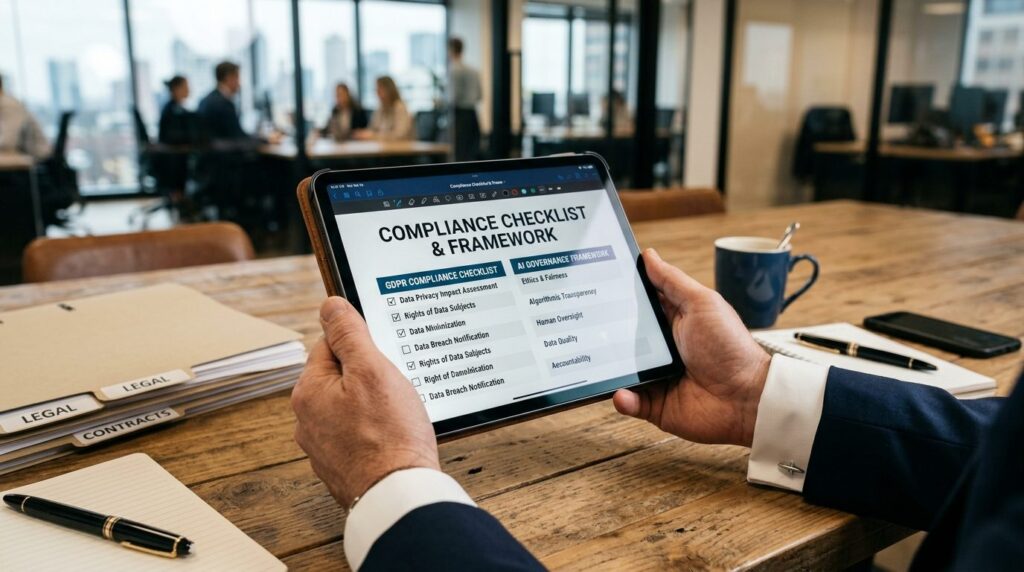
Formålsbegrænsning betyder, at persondata kun må bruges til det formål, de oprindeligt blev indsamlet til. Når en kunde afgiver sin mailadresse for at modtage en ordrebekræftelse, har du ikke automatisk lov til at bruge den samme adresse i et AI-værktøj til at generere markedsføringsmateriale. Formålet skal matche — og det kræver en bevidst vurdering, som mundtlige retningslinjer sjældent sikrer.
Dataminimering kræver, at du kun behandler de oplysninger, der er strengt nødvendige for opgaven. Skal AI’en hjælpe med at formulere et svar på en reklamation? Så er kundens navn måske relevant, men CPR-nummer, adresse og købshistorik er det ikke. En skriftlig politik definerer præcis, hvilke datatyper der må bruges til hvilke formål.
Ansvarlighed er det princip, der gør skriftlighed til et krav snarere end en anbefaling. Du skal kunne dokumentere, at du har taget stilling til risici, implementeret passende sikkerhedsforanstaltninger og instrueret dine medarbejdere. Dokumentationen skal eksistere, før Datatilsynet beder om den.
De fire datatyper medarbejdere oftest deler med AI
For at skrive en effektiv AI-politik skal du vide, hvilke persondata der typisk ryger ind i AI-værktøjer på en gennemsnitlig dansk arbejdsplads. Baseret på den praksis, vi ser i erhvervslivet, er der fire kategorier, der går igen:
1. Kundekorrespondance: Når medarbejdere beder AI om hjælp til at formulere svar på henvendelser, kopierer de ofte hele mailtråde ind — inklusive navne, kontaktoplysninger og nogle gange følsomme detaljer om klager eller personlige forhold.
2. Interne dokumenter med medarbejderdata: HR-afdelinger bruger AI til at skrive stillingsopslag, evalueringer eller refusionsbreve. Disse dokumenter indeholder ofte navne, lønoplysninger, helbredsdata eller performancevurderinger.
3. Salgs- og CRM-data: Sælgere bruger AI til at analysere kundeadfærd, skrive tilbud eller forberede møder. Data fra CRM-systemer — købshistorik, kontaktpersoner, noter om præferencer — ender i AI-værktøjet.
4. Regnskabs- og faktureringsdata: Økonomimedarbejdere bruger AI til at kategorisere udgifter, skrive rykkere eller analysere cash flow. Fakturaer indeholder CVR-numre, navne, adresser og betalingsoplysninger.
Hver af disse kategorier kræver forskellige overvejelser om lovligt behandlingsgrundlag, opbevaringsperioder og sikkerhedsforanstaltninger. En mundtlig aftale om at “passe på med persondata” adresserer ingen af disse nuancer.
Minimumskrav til en skriftlig AI-politik
En AI-politik behøver ikke være et 40-siders juridisk dokument. Den skal være praktisk anvendelig, let at forstå og specifik nok til at vejlede medarbejdere i daglige beslutninger. Her er de elementer, som minimum skal være på plads:
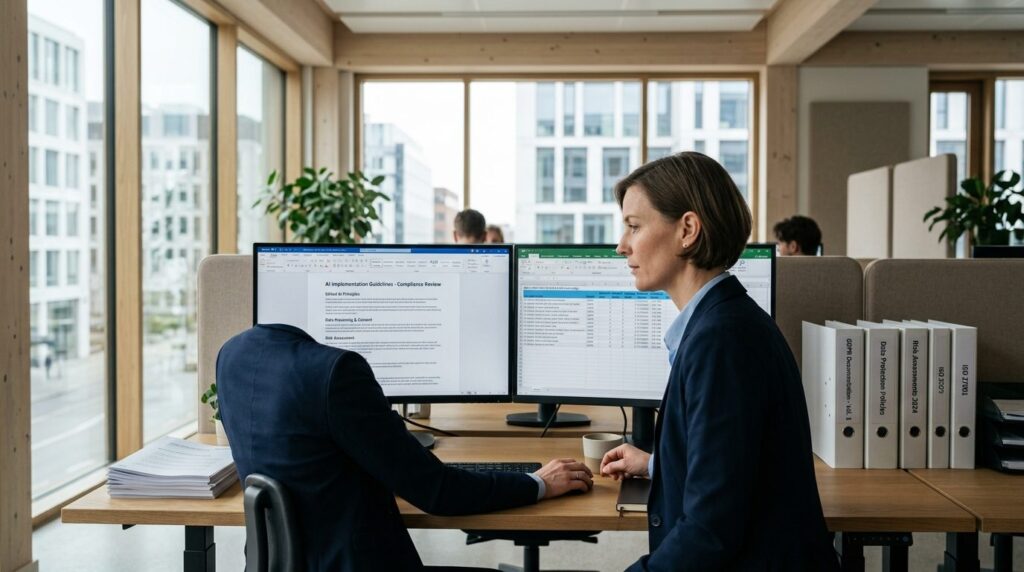
Godkendte værktøjer: Angiv præcis, hvilke AI-værktøjer medarbejdere må bruge. Skelne mellem værktøjer med og uden databehandleraftale. Gratis versioner af ChatGPT træner typisk på brugerinput — enterprise-versioner med DPA gør ikke. Denne forskel skal fremgå tydeligt.
Dataklassificering: Definer kategorier af data og regler for hver. For eksempel: Offentligt tilgængelig information må bruges frit. Kundenavne og kontaktoplysninger kræver anonymisering. CPR-numre, helbredsdata og finansielle oplysninger må aldrig indtastes i eksterne AI-værktøjer.
Anonymiseringsprocedurer: Beskriv konkret, hvordan medarbejdere anonymiserer data, før de bruges i AI. Det kan være så simpelt som at erstatte navne med “Kunde A” og fjerne alle direkte identifikatorer. Giv eksempler, så proceduren er nem at følge.
Ansvarsfordeling: Præciser, hvem der har ansvar for hvad. Hvem godkender nye AI-værktøjer? Hvem skal medarbejdere kontakte ved tvivl? Hvem opdaterer politikken, når nye værktøjer eller regler kommer til?
Træningskrav: Dokumenter, at medarbejdere er blevet instrueret i politikken. En simpel kvittering for, at de har læst og forstået reglerne, kan være afgørende dokumentation ved et eventuelt tilsyn.
Konsekvenser ved overtrædelse: Vær tydelig om, hvad der sker, hvis politikken ikke følges. Det handler ikke om at skabe frygt, men om at signalere, at reglerne er seriøse.
Implementering uden at bremse produktiviteten
Den største indvending mod skriftlige AI-politikker er, at de bremser innovation og produktivitet. Denne bekymring er forståelig, men den bygger på en misforståelse. Klare rammer skaber faktisk mere produktivitet, fordi medarbejdere ved præcis, hvad de må — og dermed tør bruge værktøjerne uden frygt for at gøre noget forkert.
Her er en praktisk implementeringsplan, der balancerer compliance med effektivitet:
- Start med en kortlægning: Før du skriver politikken, skal du vide, hvordan AI faktisk bruges i din virksomhed. Spørg medarbejderne direkte. Hvilke værktøjer bruger de? Til hvilke opgaver? Hvilke data er involveret? Denne indsigt sikrer, at politikken adresserer reelle behov.
- Involver nøglepersoner: Lad repræsentanter fra forskellige afdelinger bidrage til udformningen. De kender hverdagens udfordringer og kan identificere potentielle flaskehalse. En politik, der er udviklet i samarbejde, får større opbakning.
- Skab simple beslutningsværktøjer: Udvikl et flowchart eller en tjekliste, som medarbejdere kan bruge i det daglige. “Indeholder teksten persondata? Ja/Nej. Hvis ja: Kan oplysningerne anonymiseres? Ja/Nej.” Sådanne værktøjer gør compliance til en vane snarere end en byrde.
- Tilbyd godkendte alternativer: Hvis du forbyder gratis AI-værktøjer, skal du tilbyde enterprise-versioner med DPA. Medarbejdere vil bruge AI uanset hvad — spørgsmålet er, om de gør det via kanaler, du har kontrol over.
- Gennemfør praktisk træning: En times workshop med konkrete eksempler fra jeres egen branche er mere værd end ti siders teori. Vis, hvordan anonymisering fungerer i praksis. Lad medarbejdere øve sig på realistiske scenarier.
- Evaluér og justér løbende: AI-landskabet udvikler sig hurtigt. Planlæg kvartalsvise gennemgange af politikken. Er der nye værktøjer, der bør godkendes? Nye risici, der skal adresseres? En levende politik er en effektiv politik.
Denne tilgang til tydelig kommunikation og klare rammer er i øvrigt en del af det, der kendetegner effektiv ledelse generelt. Vil du styrke dine kompetencer inden for teamledelse og tydelig rammesætning, kan du finde inspiration i denne guide til bygning af et højperformanceteam.
Konsekvenserne ved manglende dokumentation
Hvad risikerer du konkret ved at fortsætte med mundtlige AI-regler? GDPR opererer med et bødeniveau på op til 20 millioner euro eller 4% af den globale årsomsætning — alt efter hvad der er højest. For de fleste danske SMV’er er det den procentvise beregning, der er relevant.
Men bøderne er sjældent det første, der rammer. Datatilsynets typiske tilgang er:
- Påbud: Du får besked på at bringe forholdene i orden inden for en given frist. Dette kræver akut ressourceindsats og kan forstyrre normal drift.
- Offentliggørelse: Tilsynets afgørelser offentliggøres. Dit firmanavn bliver synligt i forbindelse med GDPR-overtrædelser — en omdømmerisiko, der kan koste kunder.
- Bødeforlæg: Ved gentagne eller grove overtrædelser udstedes bøder. Størrelsen afhænger af overtrædelsens karakter, din virksomheds størrelse og din vilje til at samarbejde.
Derudover kommer den interne omkostning ved brandslukning: juridisk rådgivning, hastværksarbejde med at etablere politikker, kommunikation til berørte kunder og potentielt tab af medarbejdertillid.
Sammenlign dette med den proaktive investering: nogle timers arbejde med at udarbejde en politik, et par tusind kroner til eventuelt juridisk review og en enkelt træningssession for medarbejderne. Regnestykket er entydigt.
Fra mundtlig aftale til dokumenteret praksis
Overgangen fra uformelle AI-vaner til en dokumenteret praksis behøver ikke være dramatisk. Det handler om at formalisere det, I sandsynligvis allerede gør — og lukke de huller, hvor praksis ikke lever op til GDPR’s krav.
Dit første skridt er at anerkende, at mundtlige aftaler ikke er nok. Det andet skridt er at handle. Udpeg en ansvarlig for AI-compliance i din virksomhed. Sæt en deadline for, hvornår en skriftlig politik skal være på plads. Kommuniker tydeligt til medarbejderne, at der kommer rammer — ikke for at begrænse, men for at beskytte både dem og virksomheden.
AI-værktøjer er kommet for at blive, og de kan skabe enorm værdi for danske virksomheder. Men værdien realiseres kun, hvis brugen sker på et solidt fundament af klare regler, dokumenterede procedurer og trænet personale. Mundtlige aftaler bygger ikke det fundament. Skriftlige politikker gør.
Ofte stillede spørgsmål
Gælder GDPR også for anonymiserede data i AI-værktøjer?
Nej, korrekt anonymiserede data falder uden for GDPR’s anvendelsesområde. Men anonymisering skal være reel og irreversibel. Hvis der er nogen mulighed for at identificere personer ved at kombinere de anonymiserede data med andre oplysninger, er der tale om pseudonymisering — og så gælder GDPR stadig fuldt ud. Derfor er det afgørende at have klare procedurer for, hvordan anonymisering gennemføres korrekt.
Hvad er forskellen på gratis og enterprise-versioner af AI-værktøjer i forhold til GDPR?
Gratis versioner af AI-værktøjer som ChatGPT bruger typisk dine input til at træne deres modeller. Det betyder, at persondata potentielt kan ende i fremtidige modelsvar til andre brugere. Enterprise-versioner tilbyder databehandleraftaler (DPA), som sikrer, at dine data ikke bruges til træning, opbevares i overensstemmelse med GDPR, og at du har kontrol over, hvor data behandles geografisk. For erhvervsbrug med persondata er enterprise-versioner derfor nødvendige.
Kan jeg som leder blive personligt ansvarlig for medarbejderes GDPR-overtrædelser?
I dansk ret er det som udgangspunkt virksomheden som juridisk enhed, der er ansvarlig for GDPR-overtrædelser. Men hvis du som leder bevidst har undladt at etablere nødvendige sikkerhedsforanstaltninger eller har instrueret medarbejdere i at handle i strid med reglerne, kan der i særlige tilfælde gøres personligt ansvar gældende. En dokumenteret AI-politik er din beskyttelse mod sådanne situationer.
Hvor ofte skal en AI-politik opdateres?
En AI-politik bør gennemgås mindst kvartalsvis, fordi AI-teknologien og det regulatoriske landskab udvikler sig hurtigt. Derudover skal politikken opdateres, når I introducerer nye AI-værktøjer, når der kommer nye vejledninger fra Datatilsynet, eller når I identificerer nye risici i jeres brug. Sørg for at dokumentere hver opdatering med dato og ansvarlig, så I kan demonstrere løbende compliance-arbejde.
Er det nok at have en AI-politik, eller skal medarbejderne også trænes?
En politik alene er ikke tilstrækkelig. GDPR’s ansvarlighedsprincip kræver, at du kan dokumentere, at medarbejdere er instrueret i korrekt databehandling. Det betyder, at du skal gennemføre træning og dokumentere deltagelse. En simpel løsning er at kombinere politikken med en obligatorisk gennemgang og en kvittering, hvor medarbejderne bekræfter, at de har læst, forstået og vil efterleve reglerne.
Ansvarsfraskrivelse: Artiklen giver generel information og er ikke en erstatning for professionel vejledning inden for sundhed, økonomi eller jura.
